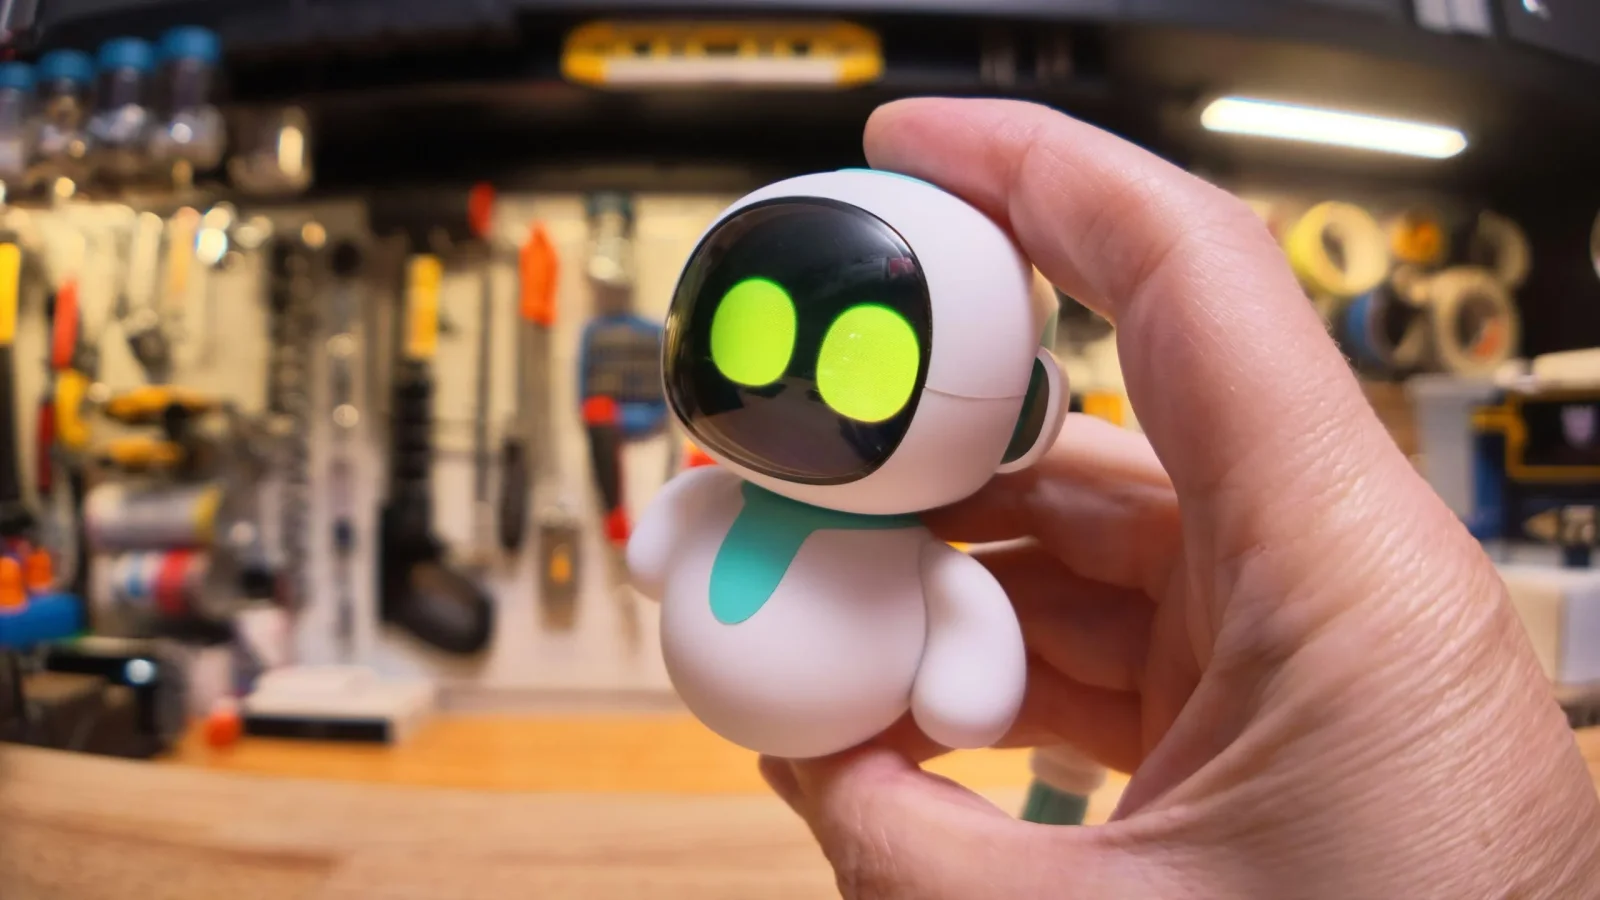
Populyar “Eilik” robot oyuncaqları istifadəçilərin əhval-ruhiyyəsinə uyğunlaşa bilən süni intellekt funksiyaları ilə diqqət çəksə də, cihazın arxasında ciddi təhlükəsizlik problemləri gizlənir. Tədqiqatçı Sammy Azdoufal tərəfindən aparılan araşdırmalar göstərib ki, oyuncaq vasitəsilə edilən bütün söhbətlər Çində yerləşən serverlərə ötürülür və burada heç bir mühafizə olmadan saxlanılır.
Şəxsi məlumatlar necə ələ keçirilir?
“Energize Lab” şirkətinin məhsulu olan bu robotlar istifadəçilər haqqında geniş profillər formalaşdırır. Bura ad, yaş, doğum günü, peşə, ailə üzvləri və hətta insanın psixoloji durumu kimi həssas məlumatlar daxildir. Azdoufal-ın aşkar etdiyi məlumat bazasında 68 mindən çox robotun söhbət tarixçəsi, o cümlədən uşaqların şəkilləri və səs yazıları ictimaiyyətə açıq veb ünvanlarda şifrələnməmiş şəkildə tapılıb.
Hakerlər robotu necə idarə edə bilər?
Təhlükəsizlik boşluqları təkcə məlumatların sızması ilə məhdudlaşmır. Hakerlər robotun süni intellekt modelini (LLM) uzaqdan ələ keçirərək onun şəxsiyyətini dəyişdirə və cihazı qeyri-etik davranışlara məcbur edə bilərlər. “Energize Lab” rəsmiləri isə təhlükəsizliklə bağlı edilən xəbərdarlıqlara və çoxsaylı sorğulara cavab verməkdən imtina edir.
- Məlumat təhlükəsizliyi: Söhbətlər və şəkillər şifrələnmədən saxlanılır.
- İstifadəçi profilləşdirilməsi: Şirkət istifadəçilərin şəxsi həyatı haqqında məlumat bazası yaradır.
- Uzaqdan idarəetmə: Hakerlər robotun cavablarını və davranışlarını manipulyasiya edə bilər.
Ekspertlər bu cür cihazların uşaqlar üçün ciddi risk daşıdığını vurğulayır. Şirkətin zəif parollar istifadə etməsi və təhlükəsizlik boşluqlarını aradan qaldırmaq üçün heç bir addım atmaması, “Eilik” robotlarını kibercinayətkarlar üçün açıq hədəfə çevirir.