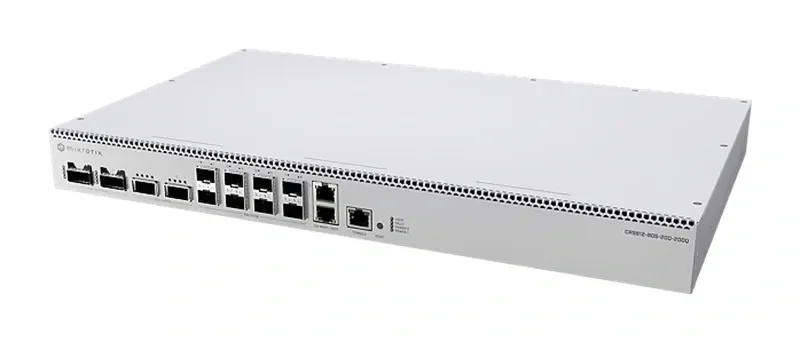
"Roskomnadzor"un nəzdində fəaliyyət göstərən Baş Radio Tezlik Mərkəzi (GRÇÇ) rabitə operatorlarına şəbəkələrində istifadə olunan "MikroTik" routerlərini təcili yoxlamağı tövsiyə edib. 11 sentyabr tarixindən etibarən operatorlara göndərilən bildirişlərdə, RouterOS sistemindəki boşluqlar səbəbindən abunəçilərin cihazlarının kiberhücumlara məruz qala biləcəyi vurğulanıb.
"MikroTrick" zəifliyi nədir və necə təsir edir?
CERT Polska komandası tərəfindən aşkar edilən altı fərqli boşluq, xüsusilə SSH serveri, bandwidth-test xidməti və WebFig interfeysinə təsir göstərir. Bu boşluqların kombinasiyası, "MikroTrick" adlanan zəncirvari hücum vasitəsilə cinayətkarlara cihaz üzərində tam nəzarəti ələ keçirmək imkanı verir. Ən kritik boşluqlar arasında CVE-2026-67276 və CVE-2026-86060 (hər ikisi 9.2 ballıq CVSS reytinqinə malikdir) xüsusi qeyd olunur.
İstifadəçilər və administratorlar üçün təlimatlar
"MikroTik" şirkəti 3 sentyabr tarixində RouterOS 7.25 beta 3, 7.24.2, 7.23.4 və 6.49.21 versiyalarını buraxaraq bu təhlükələri aradan qaldırıb. Şirkət mütəxəssisləri bütün istifadəçilərə cihazlarını dərhal yeniləməyi tövsiyə edir. Administratorlar isə yeniləmədən sonra sistemdə naməlum istifadəçilərin, şübhəli skriptlərin, proksi-serverlərin və ya tunellərin olub-olmadığını yoxlamalıdırlar.
Operatorların rolu nədən ibarətdir?
Bazar iştirakçıları bildirirlər ki, abunəçilərin routerlərini yeniləmək birbaşa operatorların vəzifəsi deyil. Lakin öz şəbəkələrinin təhlükəsizliyini qorumaq üçün operatorlar təhlükəli trafikin qarşısını ala və müəyyən portları bloklaya bilərlər. CERT Polska, internetə açıq olan və yenilənməmiş RouterOS cihazlarına qarşı hücumların artdığını təsdiqləyib.