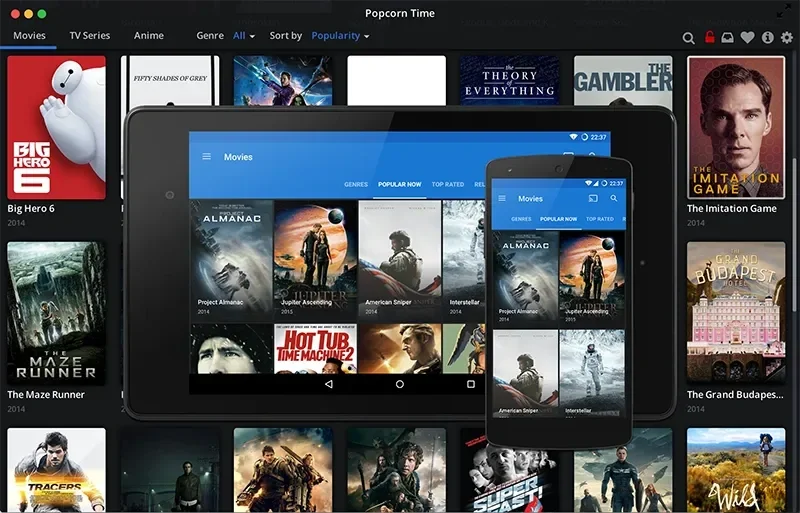
2010-cu illərin məşhur pirat yayım platforması olan "Popcorn Time"-ın inkişafı illər əvvəl dayandırılsa da, proqram hələ də milyonlarla Windows, macOS və Android cihazında aktiv qalmaqdadır. "Eye Security" mütəxəssisləri aşkar ediblər ki, "Time4Popcorn" adlı versiyanın yeniləmə sistemi şifrələnməmiş HTTP protokolu üzərindən işləyir və köhnəlmiş, təhlükəsiz olmayan Chrome mühərrikindən istifadə edir.
Bu boşluq hansı təhlükələri yaradırdı?
Tədqiqatçı Niels Teusink bildirir ki, sözügedən yeniləmə sistemi kiberhücumçulara cihazlara tam giriş imkanı verə bilərdi. Hücumçular bu boşluqdan istifadə edərək cihazlara istənilən proqramı quraşdıra, onları botnet şəbəkəsinin bir hissəsinə çevirə və ya istifadəçiləri izləyə bilərdilər. Yeniləmə prosesinin funksional heç bir faydası olmadığı üçün o, yalnız istifadəçilər üçün ciddi təhlükə mənbəyi kimi qalırdı.
Tədqiqatçılar problemi necə həll etdilər?
"Eye Security" komandası tərk edilmiş domenləri qeydiyyatdan keçirərək, tətbiqi öz-özünü deaktiv etməyə məcbur edən bir yeniləmə göndərib. Windows cihazlarında bu yeniləmə xidməti Service Control Manager vasitəsilə dayandırır, macOS-də isə xüsusi shell skripti vasitəsilə yeniləmə prosesinin işə düşməsinin qarşısını alır. Mart ayına qədər 2 milyondan çox cihaz bu yeniləməni qəbul edib və domenlər sonradan "Shadowserver Foundation" qeyri-kommersiya təşkilatına təhvil verilib.